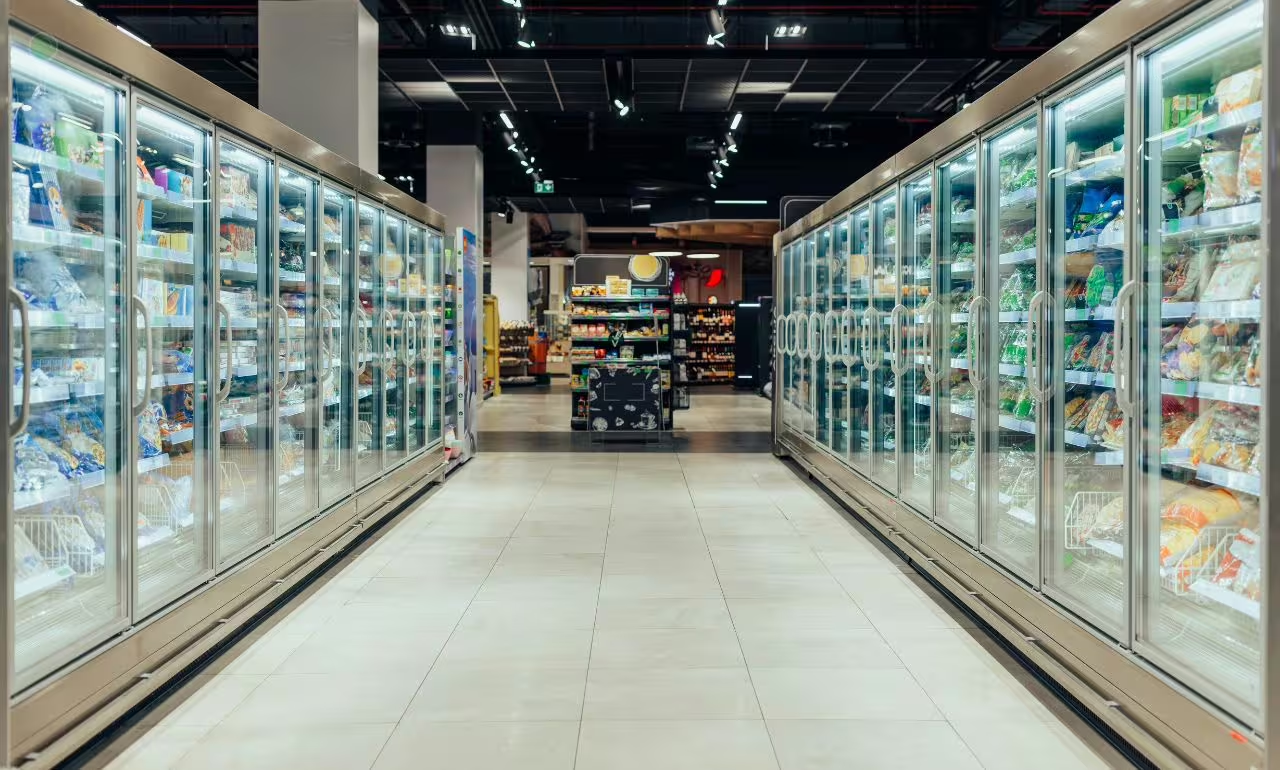
CERT Polska potwierdził dwa skuteczne ataki na urządzenia chłodnicze w kraju. W obu przypadkach pracownicy zdążyli zabezpieczyć żywność. Znacznie poważniejsze skutki odnotowano w jednym ze sklepów w Sztokholmie, gdzie temperatura w zamrażarkach osiągnęła 50 stopni Celsjusza. Auchan zgłosił natomiast nieprawidłowości w systemach sterowania chłodzeniem w trzech polskich placówkach.
W Polsce towar udało się uratować
Potwierdzone przez CERT Polska ataki dotknęły niewielkiego sklepu spożywczego oraz dystrybutora żywności. Doszło do nich 2 listopada. Jak ustaliła Magdalena Grajnert z RMF FM, personel zauważył wzrost temperatury i wyjął produkty z urządzeń. Według informacji przekazanych stacji nie było strat materialnych.
Osobny wątek dotyczył Auchan. Marta Moleń, reprezentująca sieć, przekazała „Faktowi”, że zakłócenia pracy systemów sterujących chłodzeniem wystąpiły w Olsztynie, Częstochowie-Poczesnej i Sosnowcu. Nie oznaczało to potwierdzenia cyberataku w każdej z tych placówek. Na nagraniu z olsztyńskiego hipermarketu widoczne były opróżnione urządzenia, częściowo odgrodzone taśmami. Sieć zapewniła o bieżącej kontroli temperatur i bezpieczeństwa żywności oraz o działaniach wzmacniających zabezpieczenia.
Radio ESKA poinformowało, że w nocy z 2 na 3 listopada olsztyńscy funkcjonariusze Centralnego Biura Zwalczania Cyberprzestępczości otrzymali zgłoszenie dotyczące ataku na jeden ze sklepów. Rozpoczęli zbieranie i zabezpieczanie dowodów.
W Sztokholmie zniszczona cała zamrożona żywność
Według Reutersa atak na jeden ze sklepów ICA w Sztokholmie nastąpił około godziny drugiej w nocy. Zauważono go dopiero po kilku godzinach. Temperatura w zamrażarkach zdążyła wzrosnąć do 50 stopni Celsjusza. Engla Ingwall, kierownik sprzedaży w sklepie, potwierdziła zniszczenie całej zamrożonej żywności.
BleepingComputer podał, że listopadowe incydenty objęły ponad 115 placówek w kilku państwach. Reuters informował 3 listopada o 23 sklepach ICA i siedmiu Coop w Szwecji oraz 15 franczyzowych sklepach Carrefour w Belgii. W Irlandii problemy dotknęły 13 supermarketów SuperValu, gdzie zapobiegawczo wycofywano produkty ze sprzedaży.
Ostrzeżenia trafiły do operatorów
Po październikowych atakach we Francji eksperci NASK zidentyfikowali w Polsce około 140 urządzeń chłodniczych dostępnych przez internet. Właściciele lub operatorzy otrzymali ostrzeżenia i zalecenie odłączenia systemów sterowania od publicznej sieci.
Marcin Dudek, kierownik CERT Polska, przekazał jednak RMF FM, że około 70 urządzeń nadal pozostawało dostępnych z internetu. Sama taka dostępność nie była dowodem ataku, ale stanowiła zagrożenie przy niewłaściwych zabezpieczeniach.
Celem były sterowniki, nie pojedyncze lodówki
W europejskich incydentach ingerowano w urządzenia zarządzające chłodzeniem. Zmieniano temperatury, wyłączano chłodzenie i uruchamiano odszranianie w nieodpowiednim momencie.
Po atakach szwedzki Coop przywrócił działanie urządzeń w siedmiu sklepach i odłączył ich systemy chłodnicze od internetu. Także producent sterowników Danfoss zalecał, by nie udostępniać ich bezpośrednio w publicznej sieci. Specjaliści wskazywali również na potrzebę aktualizacji oprogramowania i sprawdzenia zabezpieczeń zdalnego dostępu.
mn
Nie kończ na jednym tekście
Lokalne newsy, szpile, kulisy i tematy, które często zaczynają się tam, gdzie inni kończą komunikatem prasowym.
Obserwuj temat. Damy Ci znać, gdy wrócimy do tej sprawy.